Добро пожаловать в курс по фишингу
Чтобы начать курс и пройти тест в конце, войди через Telegram — так мы сможем сохранить твой результат.
Как распознать фишинг и не попасться на удочку мошенников
Короткий обучающий курс для сотрудников: что такое фишинг, как его узнать и что делать, если ты всё же попался. В конце — короткий тест.
ANNOUNCEMENT! Курс необходимо открыть на компьютере, ИИ плохо адаптировал его под мобилку ))
Давай разберёмся, что такое фишинг и почему он так называется?
В сообщениях злоумышленники могут представляться различными организациями, такими как банки, федеральные службы, государственные органы, магазины и т.д.

Сегодня мошенники не ограничиваются электронной почтой, для рассылки фишинговых писем они используют социальные сети и мессенджеры.
Подготовка наживки
Закидывание удочки
Ожидание поклёва
Вываживание рыбы
А теперь заглянем на «обратную сторону» каждого шага — что на самом деле делают мошенники:

Кто не станет жертвой мошенников?
Посмотри на карточки-фразы пользователей и попробуй догадаться, кто из них попадётся на удочку мошенника. Нажми на карточку, чтобы увидеть комментарий.
Нажимай на карточки, чтобы понять, кто в зоне риска, а кто вряд ли попадётся мошенникам.
В основе фишинговых атак, независимо от технологии или конкретной цели, лежит обман, и, если пользователь хоть на минуту потеряет бдительность и поверит отправителю сообщения, он рискует неосознанно, но добровольно предоставить злоумышленникам:


Если ты получил сообщение от незнакомого отправителя, первое, на что стоит обратить внимание, — адрес отправителя.
Сверяй домены всех отправителей подозрительных электронных писем с доменом, указанным на официальном сайте магазина, государственного учреждения или иной организации, которая ведёт с тобой «общение». Мошенники обычно отправляют письма с общедоступных почтовых доменов (та часть в электронном адресе, которая пишется после символа «@») — mail.ru, yandex.ru и т.п. — или используют домены, похожие на официальные доменные имена компаний, чтобы ввести получателя письма в заблуждение.
В социальных сетях и мессенджерах мошенники создают поддельные аккаунты известных компаний, публичных лиц или твоих знакомых. Чтобы заманить в ловушку, они могут представляться службой поддержки социальной сети или мессенджера.
Не спеши открывать ссылки в сообщении или скачивать вложенный файл, если:
- отправитель сообщения тебе не знаком
- в сообщении нет персонального обращения к тебе (фишинговые сообщения часто носят обезличенный характер, и обращение к получателю выглядит как «пользователь» или «клиент»)
- в электронном письме нет подписи отправителя, в переписке по электронной почте сотрудники любой организации оставляют подпись с указанием ФИО и контактного номера телефона или адреса
- из текста сообщения не понятна суть — кто и по какой конкретной причине тебе пишет
Подозрительная ссылка — один из основных признаков фишингового сообщения. Эти ссылки часто сокращаются мошенниками или форматируются так, что выглядят как ссылка, ведущая на официальный сайт, однако это не так.
Проверяй любую ссылку, прежде чем ее открыть:
Помни, что фишинговые сообщения могут содержать веб-адрес, визуально похожий на настоящий адрес сайта, однако в ссылке может скрываться намеренная опечатка, например, «l» заменена на «1». Такая ссылка будет вести на фальшивый сайт, который создали мошенники.
Злоумышленники часто к своим сообщениям прикрепляют файл или добавляют ссылку, при нажатии на которую незаметно для пользователя, загрузится вредоносное программное обеспечение. Вредоносное ПО может маскироваться под стандартную программу, которая будет работать в фоновом режиме и красть конфиденциальную информацию с устройства (данные банковских карт, учётные данные пользователя и многое другое).
Другой неблагоприятный сценарий — установится программа-вымогатель, которая зашифрует или удалит конфиденциальные данные с устройства жертвы в целях выкупа. Даже при оплате выкупа нет гарантий, что твои данные будут восстановлены.
Плохая орфография, грамматика или пунктуация — это признаки фишингового сообщения. За маской злоумышленников нередко встречаются малограмотные личности или те, кто вовсе не говорит на русском языке, а текст сообщения набирает с помощью онлайн-переводчика. Также в подписи сообщения мошенники могут указать придуманные имена, например, Мария Поппинс.
Обрати внимание и на детали сообщения, даты, места и другие нюансы, которые помогут понять, что данное сообщение не имеет к тебе никакого отношения. Внимательность поможет не стать новой жертвой обмана.
Тебя должно насторожить, если тема, контент сообщения или название файлов побуждают тебя к немедленному действию (к переходу по ссылке, к нажатию на кнопку, к открытию файла, к немедленному ответу на сообщение), либо вызывают у тебя любопытство.
Примеры таких типов сообщений:
Я адвокат Джон Смит, представляю интересы вашего дальнего родственника, который недавно скончался. Вам полагается наследство в размере 500 000. Для оформления перевода средств, пожалуйста, отправьте копию вашего паспорта и банковские реквизиты.
На вашем счёте числится задолженность по налогам в размере 15 000 рублей. Уклонение от оплаты приведёт к уголовной ответственности. Оплатите до конца дня, чтобы избежать проблем.
Оплатить сейчас: qosusluqi.ru
Подтвердить личность
Купить сейчас
Подтвердить данные
Ваш аккаунт будет заблокирован через 24 часа, если вы не обновите свои личные данные. Пожалуйста, перейдите по ссылке и заполните форму.
Если тебе кажется, что на тебя давят, ты начинаешь паниковать, то не предпринимай никаких действий! Скорее всего, с тобой связались преступники. Всю информацию ты можешь перепроверить на официальных сайтах учреждений.
Помни, что мошенники используют все возможные способы доставки вредоносного сообщения, даже СМС-сообщения. У СМС-фишинга (смишинг) принцип действия такой же: в тексте сообщения мошенник прикрепляет подменную ссылку.
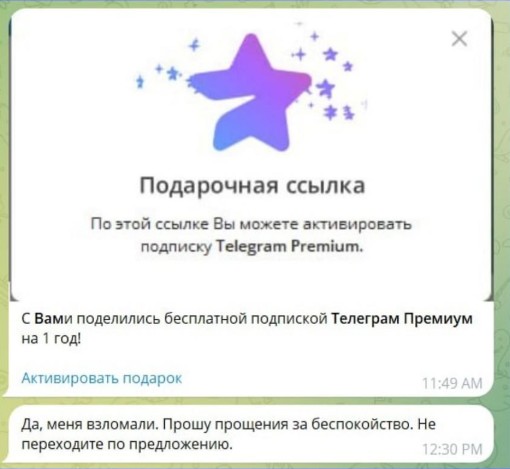
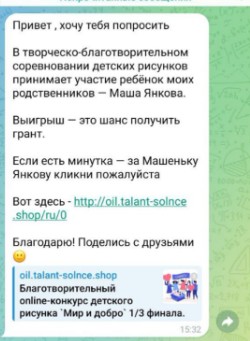
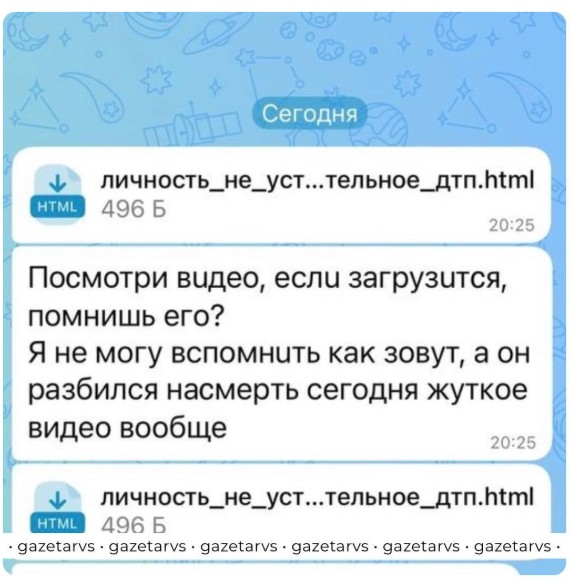
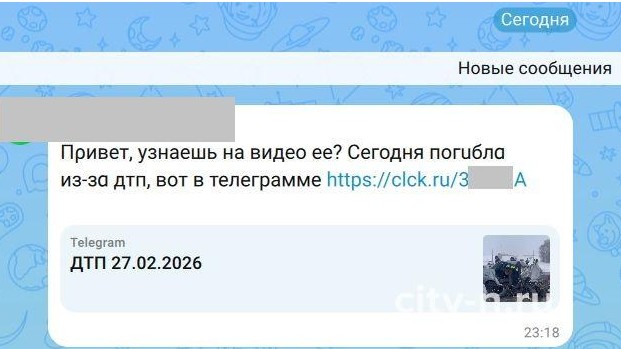
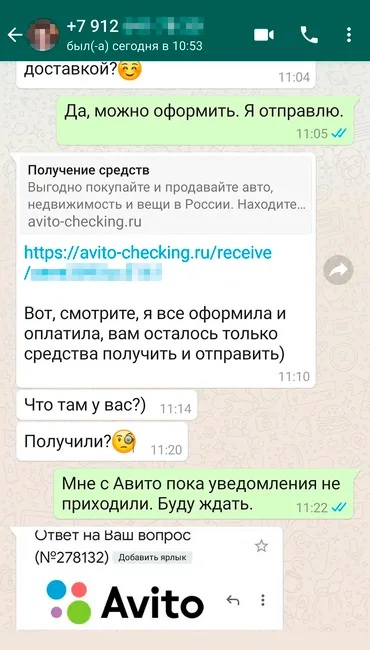
Помни, что сообщение в мессенджере может быть поддельным. Перепроверяй информацию перед тем, как действовать.
Если мессенджер показывает дату создания аккаунта — обрати на неё внимание: мошеннические аккаунты чаще всего создаются незадолго до атаки, обычно не старше года. Это не стопроцентная гарантия подлинности или обмана, но дополнительный повод насторожиться.
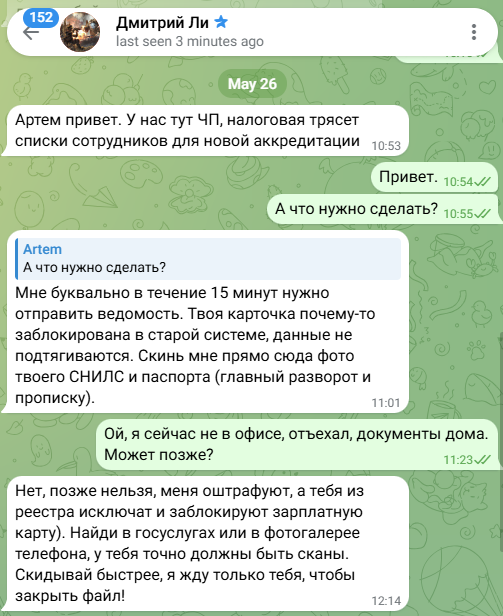
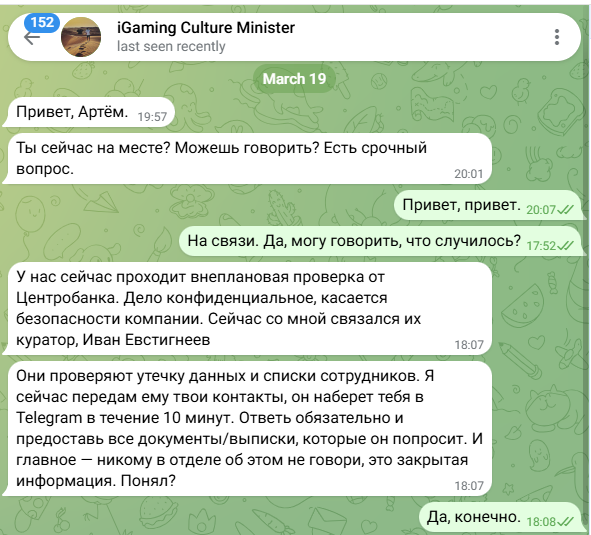
Если ты получил подозрительное письмо или сообщение в мессенджере и не уверен в его безопасности, перешли или покажи ребятам из кибербеза.
Если ты не попался на фишинг — это круто. Но все равно предупреди Отдел информационной безопасности. Так ребята смогут оперативно среагировать и предотвратить фишинговую рассылку по другим сотрудникам.
Если ты случайно перешёл по фальшивой ссылке или даже ввёл свои данные — не паникуй, у тебя ещё есть возможность защитить свои данные.
❓ Что делать, если ты перешёл по фишинговой ссылке?
- Не вводи данные от учётных записей и банковскую информацию
- Не совершай никаких действий на сайте и как можно скорее закрой ссылку
- Проверь устройство антивирусом, чтобы убедиться, что при переходе по ссылке не были скачаны сторонние файлы
- Сообщи в Отдел ИБ, чтобы они выяснили, успели ли мошенники совершить какие-либо опасные действия
❓ Что делать, если ты передал данные по фишинговой ссылке?
- Не паникуй и действуй быстро
- Если ты ввёл данные банковской карты, срочно заблокируй её в приложении или звонком на горячую линию банка
- Если ты ввёл свои учётные данные, как можно быстрее измени пароль для входа в личный кабинет
- Сообщи в Отдел ИБ, чтобы они выяснили, успели ли мошенники совершить какие-либо опасные действия

Узнай, смогут ли тебя обмануть мошенники
9 вопросов по материалам курса. После каждого ответа мы объясним, почему он верный или нет.